Des hackers manipulent la réfrigération : un risque pour les foyers
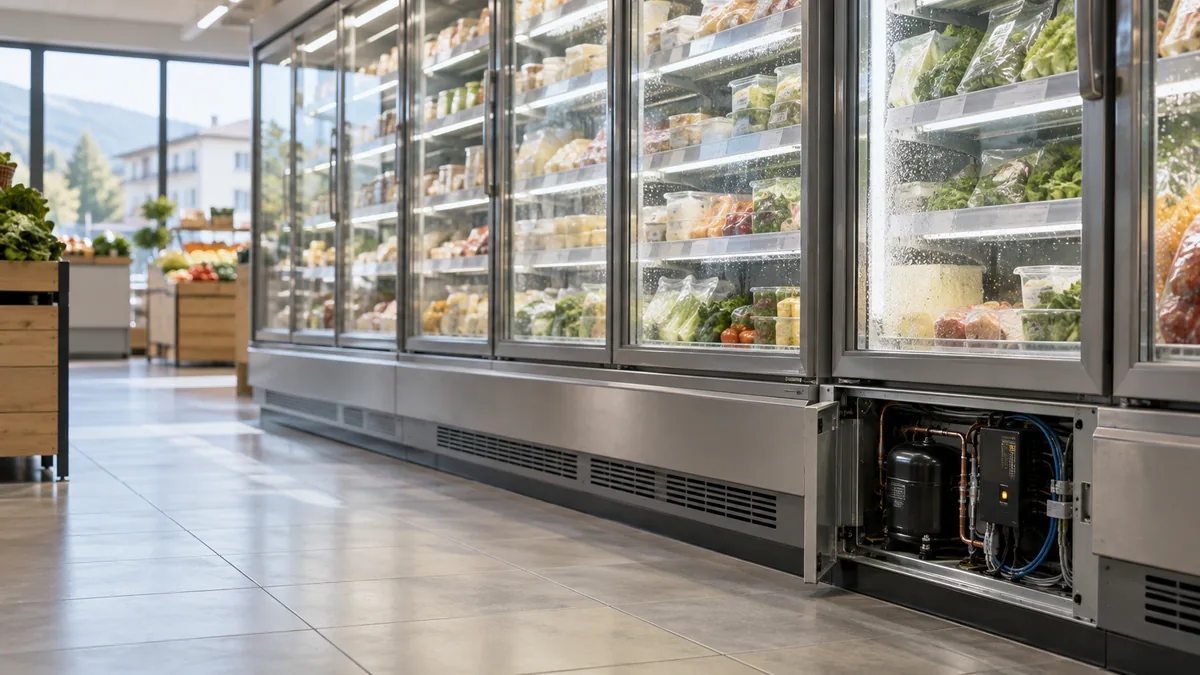
Attaque contre des centaines de supermarchés français Réfrigération manipulée à distance Des dommages de plusieurs millions d’euros Coop et Migros : aucune attaque similaire enregistrée
Contexte
En bref
- Attaque contre des centaines de supermarchés français
- Réfrigération manipulée à distance
- Des dommages de plusieurs millions d’euros
- Coop et Migros : aucune attaque similaire enregistrée
Faits clés
- Cible → systèmes de réfrigération
- Localisation → supermarchés français
- Effet → températures plus élevées et aliments inutilisables
- Fabricant → Danfoss, société danoise
- État de l'appareil → générations obsolètes sans mises à jour de sécurité
- Suisse → Coop et Migros n'ont pas enregistré de cas similaires
- Accueil → téléviseurs, aspirateurs et enceintes connectés
- Expert → Jean-Marc Seigneur, Université de Genève
Une cyberattaque qui a touché des centaines de supermarchés français a introduit la sécurité numérique dans une infrastructure liée à la conservation des aliments. Les pirates ont manipulé à distance les systèmes de réfrigération, provoquant une augmentation de la température.
De grandes quantités de nourriture sont ainsi devenues inutilisables. Les dégâts causés par l'attentat s'élèvent à des millions d'euros, selon la description de l'épisode.
L'affaire relance l'attention sur la sécurité des appareils connectés à Internet. La séquence décrite par la source est concrète : un système accessible à distance a été manipulé, la température a augmenté et le contenu alimentaire n'était plus utilisable.
Pour les deux chaînes suisses, le tableau est différent : Coop et Migros déclarent ne pas avoir été confrontées à des attaques du même type. Migros ajoute que seuls quelques-uns de ses magasins utilisent des systèmes de réfrigération Danfoss et que, pour l'instant, il n'y a aucun signe de leur implication.
Le rôle des systèmes obsolètes
Le fabricant danois Danfoss, qui fabrique de nombreux systèmes concernés, a expliqué que les appareils concernés sont principalement d'anciennes générations et ne bénéficient plus de mises à jour de sécurité. L'entreprise a ainsi attiré l'attention sur l'état des appareils concernés.
La menace s'étend également aux maisons privées, où les téléviseurs, les aspirateurs, les haut-parleurs et autres appareils connectés au réseau peuvent constituer un point d'entrée pour une cyberattaque.
La connexion à Internet peut exposer tout appareil ne disposant pas de protections et de mises à jour adéquates. Le passage ne fait pas référence à une attaque intérieure concrète ; au lieu de cela, il signale une exposition possible en raison d’une connexion et d’une protection insuffisante.
Cette extension du commerce aux habitations est le point national de l’histoire. Même pour ceux qui vivent en Suisse, la question ne concerne pas seulement les systèmes de réfrigération : elle concerne l'ensemble des objets pouvant être connectés au réseau.
Jean-Marc Seigneur, expert de l'Université de Genève, recommande de remplacer les mots de passe par défaut, de s'orienter vers des produits d'entreprises fiables et de fournir des mises à jour de logiciels et de firmwares. Enfin, elle nous invite à évaluer s’il est réellement utile de rendre chaque appareil intelligent : chaque appareil connecté introduit une surface d’attaque possible supplémentaire.
Details pratiques
Le risque ne coïncide pas avec l'attaque déjà survenue
L'information permet de distinguer trois niveaux. Le premier est l'événement documenté : dans les supermarchés français, les systèmes de réfrigération ont été manipulés à distance, ce qui a entraîné une hausse de la température et rendu les aliments inutilisables. Le deuxième concerne la position des entreprises suisses citées : Coop et Migros n'ont pas enregistré d'attaques similaires, tandis que Migros ne dispose pour l'instant d'aucune indication d'une implication des quelques points de vente qui utilisent des systèmes Danfoss. Le troisième concerne les habitations : la source parle de points d'entrée potentiels, et non d'une attaque domestique déjà documentée.
Trois conditions à lire ensemble
Un appareil connecté au réseau n'est pas automatiquement considéré comme compromis. La source indique une vulnérabilité potentielle lorsqu'il n'est pas suffisamment protégé et mis à jour. La précision de Danfoss ajoute un deuxième élément : une grande partie des appareils touchés appartient à des générations obsolètes qui ne reçoivent plus de mises à jour de sécurité. Pour le lecteur, la différence se situe entre la simple présence de la connexion et la condition de protection indiquée dans la source.
| Condition | Indication dans la source |
|---|---|
| Appareil connecté à internet | Peut devenir un point d'entrée potentiel |
| Protection insuffisante | L'appareil peut être vulnérable |
| Génération désormais obsolète | Ne reçoit plus de mises à jour de sécurité |
| Rendre chaque appareil intelligent | Il faut en évaluer l'utilité réelle |
La comparaison utile pour qui vit en Suisse ne se situe pas entre une attaque française et une certitude suisse. Coop et Migros ne signalent pas de cas similaires, mais la source ne présente pas ce fait comme une garantie pour chaque appareil connecté. En même temps, elle ne décrit pas une attaque domestique déjà survenue : elle cite les téléviseurs, les aspirateurs, les haut-parleurs et d'autres objets comme des points d'entrée potentiels.
La conséquence pratique est un changement de critère. La question n'est pas seulement de savoir si un appareil remplit sa fonction, mais si la connexion apporte une utilité réelle. Seigneur invite précisément à s'interroger sur ce point : rendre chaque objet intelligent introduit une nouvelle surface d'attaque potentielle pour chaque appareil connecté. Dans cette perspective, le cas des supermarchés français devient une référence pour évaluer les choix domestiques sans transformer une possibilité en attaque déjà avérée.
Points cles
La checklist des appareils domestiques
La réponse pratique indiquée par la source consiste en quatre recommandations adressées aux objets connectés au réseau. La séquence concerne à la fois les appareils cités pour les habitations et, plus généralement, tout dispositif connecté à internet : la vulnérabilité dépend du fait qu'il ne soit pas correctement protégé et mis à jour.
« Remplacer les mots de passe par défaut, privilégier les produits d'entreprises fiables et veiller à la mise à jour des logiciels et des micrologiciels ».
1. Changer le mot de passe par défaut
Le premier contrôle consiste à remplacer le mot de passe par défaut. La mesure doit être envisagée pour tout objet connecté au réseau, et pas seulement pour un système de réfrigération. La source cite les télévisions, les aspirateurs, les haut-parleurs et d'autres appareils domestiques.
2. Choisir une entreprise fiable
Pour choisir un produit connecté, l'expert recommande de privilégier les entreprises fiables. Ce critère revêt de l'importance parce que Danfoss a précisé qu'une part importante des appareils touchés provient de générations désormais dépassées, privées de mises à jour de sécurité supplémentaires. La source ne fournit pas de liste de fabricants ou de modèles : l'indication reste celle de l'expert, c'est-à-dire privilégier les entreprises fiables.
3. Maintenir les logiciels et les micrologiciels à jour
La troisième étape consiste à maintenir les logiciels et les micrologiciels à jour. La recommandation concerne les deux, sans séparer la gestion des logiciels de celle des micrologiciels. Pour les objets connectés présents à la maison, c'est le contrôle indiqué pour éviter la situation de vulnérabilité évoquée par la source.
4. Évaluer si la fonction intelligente est réellement utile
La quatrième étape concerne le choix initial. Seigneur suggère de s'interroger sur l'utilité réelle de rendre chaque appareil intelligent. Si la fonction n'est pas utile, la connexion ne doit pas être considérée comme automatique : chaque appareil connecté ajoute en effet une nouvelle surface d'attaque potentielle. La checklist se termine ainsi par une décision préalable à la technique : protéger et mettre à jour ce qui est connecté, mais se demander d'abord s'il doit l'être.
Source: rsi.ch
Questions fréquentes
- Que s'est-il passé dans les supermarchés français ?
- Une cyberattaque a touché des centaines de supermarchés français. Les pirates ont manipulé à distance les systèmes de réfrigération, faisant monter la température. De grandes quantités d'aliments sont ainsi devenues inutilisables et les dégâts ont atteint des millions d'euros. L'épisode a réveillé l'attention sur la sécurité des appareils connectés à Internet.
- Coop et Migros ont-elles été impliquées ?
- Coop et Migros affirment n'avoir pas enregistré d'attaques similaires en Suisse. Migros précise que seuls quelques points de vente utilisent des systèmes de réfrigération Danfoss et que, pour le moment, il n'y a aucune indication de leur implication. Les déclarations concernent le cas français rapporté dans la source et la situation suisse citée.
- Quels appareils ménagers sont exposés ?
- Le risque concerne les téléviseurs, les aspirateurs, les haut-parleurs et autres objets connectés au réseau. La source avertit qu'en général, tout appareil connecté à Internet peut être vulnérable s'il n'est pas correctement protégé et mis à jour. Aucune attaque domestique spécifique n'est décrite : la possibilité que ces objets deviennent des points d'entrée potentiels est indiquée.
- Quelles sont les mesures recommandées par Jean-Marc Seigneur ?
- Jean-Marc Seigneur, expert de l'Université de Genève, recommande de changer les mots de passe par défaut, de choisir des produits d'entreprises fiables et de maintenir à jour les logiciels et les micrologiciels. Il suggère également de s'interroger sur l'utilité réelle de rendre chaque appareil intelligent, car chaque appareil connecté ajoute une nouvelle surface d'attaque potentielle.