Hacker manipulieren die Kühlung: Risiko für Haushalte
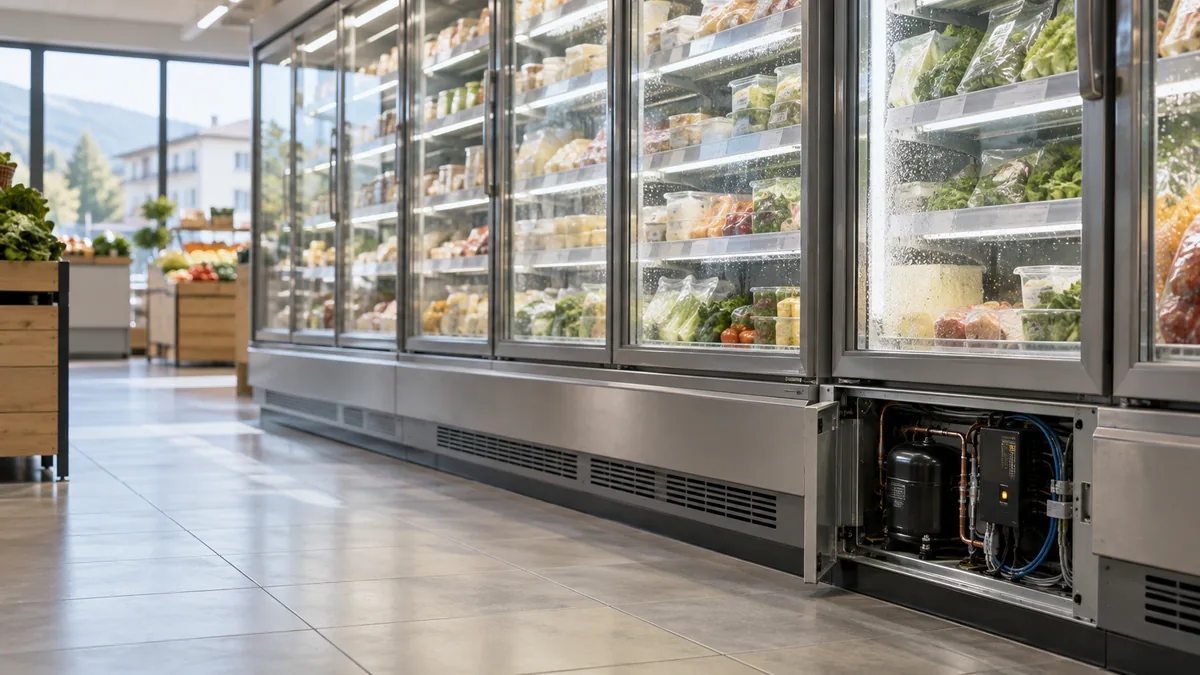
Angriff auf Hunderte französische Supermärkte Kühlung aus der Ferne manipuliert Schäden in Höhe von Millionen Euro Coop und Migros: Kein ähnlicher Angriff registriert
Kontext
Auf einen Blick
- Angriff auf Hunderte französische Supermärkte
- Kühlung aus der Ferne manipuliert
- Schäden in Höhe von Millionen Euro
- Coop und Migros: Kein ähnlicher Angriff registriert
Wichtige Fakten
- Ziel → Kühlsysteme
- Standort → Französische Supermärkte
- Auswirkung → höhere Temperaturen und unbrauchbare Lebensmittel
- Hersteller → Danfoss, dänisches Unternehmen
- Gerätestatus → veraltete Generationen ohne Sicherheitsupdates
- Schweiz → Coop und Migros haben keine ähnlichen Fälle registriert
- Startseite → angeschlossene Fernseher, Staubsauger und Lautsprecher
- Experte → Jean-Marc Seigneur, Universität Genf
Ein Cyberangriff, der Hunderte französische Supermärkte traf, hat die digitale Sicherheit in eine Infrastruktur im Zusammenhang mit der Lebensmittelkonservierung gebracht. Die Piraten manipulierten aus der Ferne die Kühlsysteme und führten so zu einem Temperaturanstieg.
Große Mengen an Lebensmitteln sind dadurch unbrauchbar geworden. Der durch den Angriff verursachte Schaden belief sich laut Beschreibung des Vorfalls auf mehrere Millionen Euro.
Der Fall weckt erneut Aufmerksamkeit für die Sicherheit von Geräten, die mit dem Internet verbunden sind. Der von der Quelle beschriebene Ablauf ist konkret: Ein ferngesteuertes System wurde manipuliert, die Temperatur stieg und der Lebensmittelinhalt war nicht mehr verwendbar.
Bei den beiden Schweizer Ketten ergibt sich ein anderes Bild: Coop und Migros berichten, dass es noch nie zu Angriffen gleicher Art gekommen sei. Migros fügt hinzu, dass nur wenige ihrer Filialen Danfoss-Kühlsysteme verwenden und dass es derzeit keine Anzeichen dafür gibt, dass sie daran beteiligt sind.
Die Rolle veralteter Systeme
Der dänische Hersteller Danfoss, der viele der betroffenen Systeme herstellt, erklärte, dass es sich bei den betroffenen Geräten überwiegend um ältere Generationen handele, die nicht mehr von Sicherheitsupdates profitierten. Das Unternehmen machte damit auf den Zustand der betroffenen Geräte aufmerksam.
Die Bedrohung erstreckt sich auch auf Privathaushalte, wo Fernseher, Staubsauger, Lautsprecher und andere mit dem Netzwerk verbundene Geräte einen Einfallstor für einen Cyberangriff bieten können.
Durch die Verbindung mit dem Internet kann jedes Gerät ungeschützt bleiben, das nicht über ausreichende Schutzmaßnahmen und Aktualisierungen verfügt. Die Passage bezieht sich nicht auf einen konkreten innenpolitischen Angriff; Stattdessen weist es auf eine mögliche Gefährdung durch Verbindung und unzureichenden Schutz hin.
Diese Ausweitung vom Handel auf Wohnhäuser ist der nationale Punkt der Geschichte. Auch für die in der Schweiz lebenden Menschen geht es nicht nur um Kühlanlagen, sondern um die gesamte Menge an Objekten, die an das Netzwerk angeschlossen werden können.
Jean-Marc Seigneur, Experte der Universität Genf, empfiehlt, Standardpasswörter zu ersetzen, auf Produkte von zuverlässigen Unternehmen umzusteigen und Software- und Firmware-Updates bereitzustellen. Abschließend lädt es uns dazu ein, zu bewerten, ob es wirklich sinnvoll ist, jedes Gerät intelligent zu machen: Jedes angeschlossene Gerät bietet eine weitere mögliche Angriffsfläche.
Operative Details
Das Risiko ist nicht dasselbe wie der bereits erfolgte Angriff
Die Nachricht ermöglicht es, drei Ebenen zu unterscheiden. Die erste ist das dokumentierte Ereignis: In französischen Supermärkten wurden die Kühlsysteme aus der Ferne manipuliert, wodurch die Temperatur stieg und Lebensmittel unbrauchbar wurden. Die zweite ist die Position der genannten Schweizer Unternehmen: Coop und Migros haben keine ähnlichen Angriffe registriert, während Migros derzeit keine Hinweise auf eine Beteiligung der wenigen Verkaufsstellen hat, die Systeme von Danfoss nutzen. Die dritte betrifft die Haushalte: Die Quelle spricht von potenziellen Eintrittspunkten, nicht von einem bereits dokumentierten Angriff im häuslichen Bereich.
Drei Bedingungen, die gemeinsam betrachtet werden müssen
Ein mit dem Netzwerk verbundenes Gerät gilt nicht automatisch als kompromittiert. Die Quelle weist auf eine potenzielle Schwachstelle hin, wenn das Gerät nicht angemessen geschützt und aktualisiert ist. Die Klarstellung von Danfoss fügt ein zweites Element hinzu: Ein großer Teil der betroffenen Geräte gehört zu veralteten Generationen, die keine Sicherheitsupdates mehr erhalten. Für den Leser liegt der Unterschied zwischen dem bloßen Vorhandensein der Verbindung und dem in der Quelle genannten Schutzstatus.
| Bedingung | Angabe in der Quelle |
|---|---|
| Mit dem Internet verbundenes Gerät | Kann zu einem potenziellen Eintrittspunkt werden |
| Unzureichender Schutz | Das Gerät kann verwundbar sein |
| Inzwischen veraltete Generation | Erhält keine Sicherheitsupdates mehr |
| Jedes Gerät intelligent machen | Der tatsächliche Nutzen sollte bewertet werden |
Der sinnvolle Vergleich für Menschen in der Schweiz ist nicht der zwischen einem französischen Angriff und einer Gewissheit in der Schweiz. Coop und Migros melden keine ähnlichen Fälle, aber die Quelle stellt diese Angabe nicht als Garantie für jedes verbundene Gerät dar. Gleichzeitig beschreibt sie keinen bereits erfolgten Angriff im häuslichen Bereich: Sie nennt Fernseher, Staubsauger, Lautsprecher und andere Gegenstände als potenzielle Eintrittspunkte.
Die praktische Konsequenz ist ein Wechsel des Maßstabs. Die Frage ist nicht nur, ob ein Gerät seine Funktion erfüllt, sondern ob die Verbindung einen tatsächlichen Nutzen bringt. Seigneur lädt dazu ein, genau über diesen Punkt nachzudenken: Jedes Objekt intelligent zu machen, schafft für jedes verbundene Gerät eine neue potenzielle Angriffsfläche. In dieser Lesart wird der Fall der französischen Supermärkte zu einem Bezugspunkt, um Entscheidungen im Haushalt zu bewerten, ohne aus einer Möglichkeit einen bereits bestätigten Angriff zu machen.
Wichtige Punkte
Die Checkliste für Haushaltsgeräte
Die von der Quelle angegebene praktische Antwort besteht aus vier Hinweisen für mit dem Netzwerk verbundene Geräte. Die Abfolge betrifft sowohl die für Haushalte genannten Geräte als auch ganz allgemein jedes mit dem Internet verbundene Gerät: Die Anfälligkeit ergibt sich daraus, dass es nicht ausreichend geschützt und aktualisiert ist.
„Standardpasswörter ersetzen, sich für Produkte zuverlässiger Unternehmen entscheiden und die Aktualisierung von Software und Firmware sicherstellen“.
1. Das Standardpasswort ändern
Die erste Prüfung besteht darin, das Standardpasswort zu ersetzen. Die Maßnahme sollte für jedes mit dem Netzwerk verbundene Gerät in Betracht gezogen werden, nicht nur für ein Kühlsystem. Die Quelle nennt Fernseher, Staubsauger, Lautsprecher und andere Haushaltsgeräte.
2. Ein zuverlässiges Unternehmen wählen
Bei der Auswahl eines vernetzten Produkts empfiehlt der Experte, sich für zuverlässige Unternehmen zu entscheiden. Das Kriterium ist relevant, weil Danfoss klargestellt hat, dass ein erheblicher Anteil der betroffenen Geräte aus mittlerweile veralteten Generationen stammt, für die es keine weiteren Sicherheitsupdates gibt. Die Quelle liefert keine Liste von Herstellern oder Modellen: Die Empfehlung bleibt die des Experten, nämlich zuverlässige Unternehmen zu bevorzugen.
3. Software und Firmware auf dem neuesten Stand halten
Der dritte Schritt besteht darin, Software und Firmware auf dem neuesten Stand zu halten. Die Empfehlung betrifft beides, ohne die Pflege der Software von der der Firmware zu trennen. Für die im Haushalt vorhandenen vernetzten Geräte ist dies die von der Quelle angegebene Maßnahme, um die dort beschriebene Anfälligkeit zu vermeiden.
4. Prüfen, ob die Smart-Funktion wirklich benötigt wird
Der vierte Schritt betrifft die anfängliche Entscheidung. Seigneur schlägt vor, sich zu fragen, wie nützlich es tatsächlich ist, jedes Gerät intelligent zu machen. Wenn die Funktion nicht nützlich ist, sollte die Verbindung nicht als selbstverständlich betrachtet werden: Jedes verbundene Gerät fügt nämlich eine neue potenzielle Angriffsfläche hinzu. Die Checkliste endet somit mit einer Entscheidung, die der technischen vorausgeht: das, was verbunden ist, schützen und aktualisieren, sich aber zunächst fragen, ob es überhaupt verbunden sein muss.
Quelle: rsi.ch
Häufig gestellte Fragen
- Was ist in den französischen Supermärkten passiert?
- Ein Cyberangriff hat Hunderte von französischen Supermärkten getroffen. Die Piraten manipulierten die Kühlsysteme aus der Ferne und erhöhten die Temperatur. Große Mengen von Lebensmitteln sind dadurch unbrauchbar geworden und der Schaden hat Millionen von Euro erreicht. Der Vorfall hat die Aufmerksamkeit auf die Sicherheit der mit dem Internet verbundenen Geräte gelenkt.
- Waren Coop und Migros beteiligt?
- Coop und Migros geben an, in der Schweiz keine ähnlichen Angriffe registriert zu haben. Die Migros weist darauf hin, dass nur wenige ihrer Verkaufsstellen Danfoss-Kühlsysteme einsetzen und derzeit keine Hinweise auf eine Beteiligung vorliegen. Die Aussagen beziehen sich auf den in der Quelle berichteten französischen Fall und die zitierte schweizerische Situation.
- Welche Haushaltsgeräte sind exponiert?
- Das Risiko betrifft Fernseher, Staubsauger, Lautsprecher und andere mit dem Netzwerk verbundene Gegenstände. Die Quelle warnt davor, dass im Allgemeinen jedes mit dem Internet verbundene Gerät anfällig sein kann, wenn es nicht ordnungsgemäß geschützt und aktualisiert wird. Ein spezifischer Hausangriff wird nicht beschrieben: Es wird auf die Möglichkeit hingewiesen, dass diese Objekte zu potenziellen Einstiegspunkten werden.
- Welche Maßnahmen empfiehlt Jean-Marc Seigneur?
- Jean-Marc Seigneur, Experte an der Universität Genf, empfiehlt, die Standard-Passwörter zu ändern, Produkte von zuverlässigen Unternehmen zu wählen und Software und Firmware auf dem neuesten Stand zu halten. Er schlägt auch vor, sich die Frage zu stellen, ob es sinnvoll ist, jedes Gerät intelligent zu machen, da jedes angeschlossene Gerät eine neue potenzielle Angriffsfläche hinzufügt.