Hacker manipolano la refrigerazione: rischio per le case
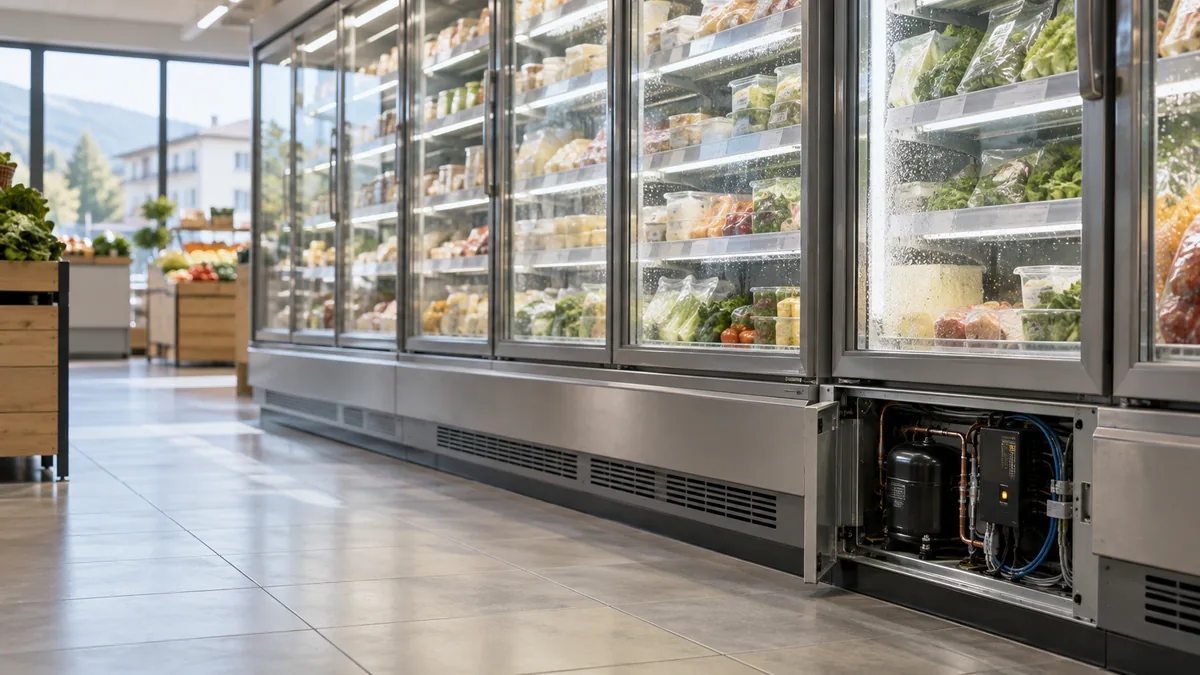
Attacco a centinaia di supermercati francesi Refrigerazione manipolata a distanza Danni per milioni di euro Coop e Migros: nessun attacco simile registrato
Contesto
In breve
- Attacco a centinaia di supermercati francesi
- Refrigerazione manipolata a distanza
- Danni per milioni di euro
- Coop e Migros: nessun attacco simile registrato
Fatti chiave
- Bersaglio → sistemi di refrigerazione
- Luogo → supermercati francesi
- Effetto → temperature più alte e alimenti inutilizzabili
- Produttore → Danfoss, azienda danese
- Stato degli apparecchi → generazioni obsolete senza aggiornamenti di sicurezza
- Svizzera → Coop e Migros non hanno registrato casi simili
- Casa → televisioni, aspirapolvere e altoparlanti connessi
- Esperto → Jean-Marc Seigneur, Università di Ginevra
Un attacco informatico che ha colpito centinaia di supermercati francesi ha portato la sicurezza digitale dentro un'infrastruttura legata alla conservazione degli alimenti. I pirati hanno manipolato a distanza i sistemi di refrigerazione, facendo aumentare la temperatura.
Grandi quantità di alimenti sono così diventate inutilizzabili. I danni provocati dall'attacco ammontano a milioni di euro, secondo la descrizione dell'episodio.
Il caso riaccende l'attenzione sulla sicurezza degli apparecchi collegati a internet. La sequenza descritta dalla fonte è concreta: un sistema raggiunto a distanza è stato manipolato, la temperatura è salita e il contenuto alimentare non è più stato utilizzabile.
Per le due catene svizzere il quadro è diverso: Coop e Migros riferiscono di non avere riscontrato attacchi dello stesso tipo. Migros aggiunge che solo pochi dei suoi punti vendita usano sistemi di refrigerazione Danfoss e che, per ora, non emergono segnali di un loro coinvolgimento.
Il ruolo dei sistemi obsoleti
Il produttore danese Danfoss, che realizza molti dei sistemi coinvolti, ha spiegato che gli apparecchi colpiti sono soprattutto di generazioni ormai superate e non beneficiano più di aggiornamenti di sicurezza. L'azienda ha così richiamato l'attenzione sulle condizioni dei dispositivi interessati.
La minaccia si estende anche alle abitazioni private, dove televisioni, aspirapolvere, altoparlanti e altri dispositivi connessi alla rete possono offrire un punto d’ingresso a un attacco informatico.
Il collegamento a internet può lasciare esposto qualunque dispositivo che non disponga di protezioni adeguate e di aggiornamenti. Il passaggio non riferisce di un attacco domestico concreto; segnala invece una possibile esposizione dovuta alla connessione e a una protezione insufficiente.
Questa estensione dal commercio alle case è il punto nazionale della vicenda. Anche per chi vive in Svizzera, la domanda non riguarda soltanto i sistemi di refrigerazione: riguarda l'intero insieme degli oggetti che possono essere collegati alla rete.
Jean-Marc Seigneur, esperto dell'Università di Ginevra, raccomanda di sostituire le password predefinite, orientarsi verso prodotti di aziende affidabili e provvedere agli aggiornamenti di software e firmware. Infine invita a valutare se sia davvero utile rendere intelligente ogni apparecchio: ogni dispositivo connesso introduce infatti un'ulteriore possibile superficie d'attacco.
Dettagli operativi
Il rischio non coincide con l'attacco già avvenuto
La notizia permette di separare tre piani. Il primo è l'evento documentato: nei supermercati francesi i sistemi di refrigerazione sono stati manipolati a distanza, con un aumento della temperatura e alimenti resi inutilizzabili. Il secondo è la posizione delle aziende svizzere citate: Coop e Migros non hanno registrato attacchi simili, mentre Migros non ha, al momento, indicazioni di coinvolgimento dei pochi punti vendita che usano sistemi Danfoss. Il terzo riguarda le abitazioni: la fonte parla di potenziali punti d'ingresso, non di un attacco domestico già documentato.
Tre condizioni da leggere insieme
Un apparecchio collegato alla rete non viene descritto automaticamente come compromesso. La fonte indica una vulnerabilità potenziale quando non è adeguatamente protetto e aggiornato. La precisazione di Danfoss aggiunge un secondo elemento: gran parte degli apparecchi colpiti appartiene a generazioni obsolete che non ricevono più aggiornamenti di sicurezza. Per il lettore, la differenza è tra la semplice presenza della connessione e la condizione di protezione indicata nella fonte.
| Condizione | Indicazione nella fonte |
|---|---|
| Apparecchio collegato a internet | Può diventare un potenziale punto d'ingresso |
| Protezione insufficiente | L'apparecchio può essere vulnerabile |
| Generazione ormai obsoleta | Non riceve più aggiornamenti di sicurezza |
| Rendere intelligente ogni apparecchio | Va valutata l'effettiva utilità |
Il confronto utile per chi vive in Svizzera non è tra un attacco francese e una certezza svizzera. Coop e Migros non segnalano casi simili, ma la fonte non presenta questo dato come una garanzia per ogni apparecchio connesso. Allo stesso tempo, non descrive un attacco domestico già avvenuto: richiama televisioni, aspirapolvere, altoparlanti e altri oggetti come potenziali punti d'ingresso.
La conseguenza pratica è un cambio di criterio. La domanda non è soltanto se un apparecchio svolga la sua funzione, ma se la connessione aggiunga un'utilità effettiva. Seigneur invita a interrogarsi proprio su questo punto: rendere intelligente ogni oggetto introduce una nuova superficie potenziale d'attacco per ogni dispositivo collegato. In questa lettura, il caso dei supermercati francesi diventa un riferimento per valutare le scelte domestiche senza trasformare una possibilità in un attacco già accertato.
Punti chiave
La checklist per gli apparecchi di casa
La risposta pratica indicata dalla fonte consiste in quattro indicazioni rivolte agli oggetti collegati alla rete. La sequenza riguarda sia gli apparecchi citati per le abitazioni sia, più in generale, qualsiasi dispositivo connesso a internet: la vulnerabilità dipende dal fatto che non sia adeguatamente protetto e aggiornato.
«Sostituire le password predefinite, orientarsi verso prodotti di aziende affidabili e assicurare l'aggiornamento di software e firmware».
1. Cambiare la password predefinita
Il primo controllo è sostituire la password predefinita. La misura va considerata per ogni oggetto collegato alla rete, non soltanto per un sistema di refrigerazione. La fonte cita televisioni, aspirapolvere, altoparlanti e altri dispositivi domestici.
2. Scegliere un'azienda affidabile
Per la scelta di un prodotto connesso, l'esperto raccomanda di orientarsi verso aziende affidabili. Il criterio assume rilievo perché Danfoss ha precisato che una quota consistente degli apparecchi colpiti proviene da generazioni ormai superate, prive di ulteriori aggiornamenti di sicurezza. La fonte non fornisce un elenco di produttori o modelli: l'indicazione resta quella dell'esperto, cioè privilegiare aziende affidabili.
3. Mantenere aggiornati software e firmware
Il terzo passaggio consiste nel mantenere aggiornati software e firmware. La raccomandazione riguarda entrambi, senza separare la gestione del software da quella del firmware. Per gli oggetti connessi presenti in casa, questo è il controllo indicato per evitare la condizione di vulnerabilità richiamata dalla fonte.
4. Valutare se la funzione smart serve davvero
Il quarto passaggio riguarda la scelta iniziale. Seigneur suggerisce di interrogarsi sull'effettiva utilità di rendere intelligente ogni apparecchio. Se la funzione non è utile, la connessione non va considerata automatica: ogni dispositivo collegato aggiunge infatti una nuova superficie potenziale d'attacco. La checklist si chiude così con una decisione prima tecnica: proteggere e aggiornare ciò che è connesso, ma chiedersi prima se debba esserlo.
Fonte: rsi.ch
Domande frequenti
- Che cosa è successo nei supermercati francesi?
- Un attacco informatico ha colpito centinaia di supermercati francesi. I pirati hanno manipolato a distanza i sistemi di refrigerazione, facendo aumentare la temperatura. Grandi quantità di alimenti sono così diventate inutilizzabili e i danni hanno raggiunto milioni di euro. L'episodio ha riacceso l'attenzione sulla sicurezza degli apparecchi collegati a internet.
- Coop e Migros sono state coinvolte?
- Coop e Migros affermano di non aver registrato attacchi simili in Svizzera. Migros precisa che solo pochi suoi punti vendita utilizzano sistemi di refrigerazione Danfoss e che, al momento, non ci sono indicazioni di un loro coinvolgimento. Le dichiarazioni riguardano il caso francese riferito nella fonte e la situazione svizzera citata.
- Quali apparecchi domestici sono esposti?
- Il rischio riguarda televisioni, aspirapolvere, altoparlanti e altri oggetti collegati alla rete. La fonte avverte che, in generale, qualsiasi apparecchio connesso a internet può essere vulnerabile se non è adeguatamente protetto e aggiornato. Non viene descritto un attacco domestico specifico: viene indicata la possibilità che questi oggetti diventino potenziali punti d'ingresso.
- Quali misure consiglia Jean-Marc Seigneur?
- Jean-Marc Seigneur, esperto dell'Università di Ginevra, consiglia di cambiare le password predefinite, scegliere prodotti di aziende affidabili e mantenere aggiornati software e firmware. Suggerisce inoltre di interrogarsi sull'effettiva utilità di rendere intelligente ogni apparecchio, perché ogni dispositivo connesso aggiunge una nuova superficie potenziale d'attacco.